MOMSMONEY.ID - Moms ingat, di era kecerdasan buatan atau artificial intelligence (AI) saat ini, mengenali ancaman siber menjadi semakin menantang. Pesan penipuan tidak lagi selalu dipenuhi kesalahan penulisan atau menggunakan bahasa yang janggal.
Dengan bantuan AI, pelaku kejahatan siber kini dapat menyusun pesan yang lebih meyakinkan, meniru gaya komunikasi tertentu, serta menjalankan penipuan digital dalam skala yang lebih besar. Akibatnya, sesuatu yang terlihat familiar belum tentu aman.
Perubahan ini menjadi salah satu sorotan dalam Microsoft Digital Defense Report (MDDR) 2026. Berdasarkan data Microsoft Threat Intelligence, secara global, 73,3% upaya serangan siber turut melibatkan interaksi pengguna, penyalahgunaan akun yang valid, rekayasa sosial (social engineering), dan phishing.
Microsoft juga mendeteksi lebih dari 46 juta serangan penyamaran identitas melalui email bisnis. Temuan ini menunjukkan bagaimana pelaku kejahatan siber semakin memanfaatkan kepercayaan pengguna untuk memperoleh akses ke informasi dan sistem digital.
Di tengah kondisi tersebut, keamanan digital tidak lagi cukup dipahami sebatas melindungi perangkat dari virus atau memastikan data tersimpan di tempat yang aman. Sama pentingnya adalah kemampuan setiap individu untuk melindungi identitas digital, mengendalikan akses terhadap informasi pribadi, dan mengenali risiko di balik interaksi sehari-hari.
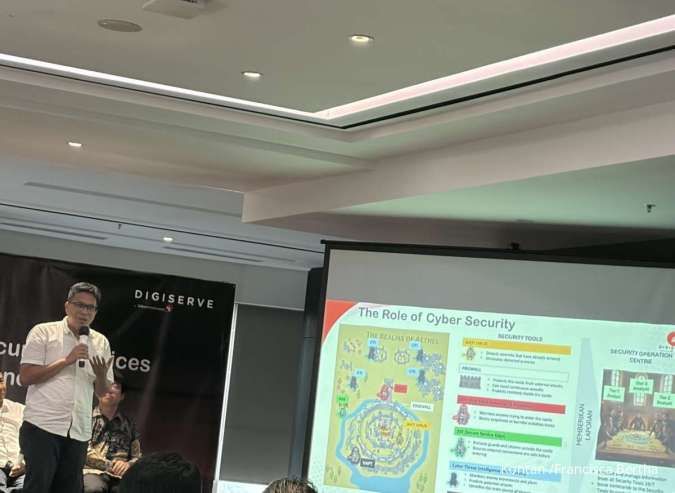
Managing Director Microsoft Indonesia Gunawan Susanto, menekankan bahwa keamanan perlu berjalan beriringan dengan pemanfaatan teknologi.
"Di era AI, keamanan siber bukan lagi sekedar persoalan perlindungan, tetapi fondasi yang memungkinkan organisasi dan masyarakat memanfaatkan teknologi yang kita gunakan. Semakin canggih teknologi, semakin penting pula kemampuan kita menjaga dan mengendalikan data serta identitas digital," katanya dalam keterangan resmi, Selasa (27/10).
Baca Juga: AI Bisa Bantu UMKM Cari Pembeli, Begini Cara Memanfaatkannya
Salah satu contohnya terungkap melalui penelitian Microsoft Threat Intelligence pada Juni 2026, yang mengidentifikasi kampanye serangan siber bernama Photo.zip, dengan sasaran organisasi di industri perhotelan di Asia dan Eropa.
Dalam kampanye tersebut, pelaku menggunakan email phishing yang menyerupai komunikasi terkait reservasi, pertanyaan mengenai kondisi kamar, atau keluhan tamu. Untuk membuat pesan terlihat lebih meyakinkan, pelaku turut memanfaatkan layanan digital yang sah sebagai bagian dari penyebaran tautan berbahaya.
Ketika penerima mengikuti tautan tersebut, mereka diarahkan untuk mengunduh sebuah folder ZIP berisi file yang menyamar sebagai foto. Padahal, file tersebut dapat menjalankan rangkaian program berbahaya ketika dibuka, sehingga memungkinkan pelaku mempertahankan akses ke perangkat yang terinfeksi.
Kampanye ini menyasar staf perhotelan, tetapi memberikan pelajaran yang relevan bagi pengguna internet secara luas: ancaman siber tidak selalu datang melalui sesuatu yang terlihat mencurigakan, melainkan juga dapat bersembunyi di balik aktivitas digital yang sudah kita anggap biasa.
Dus, tantangan keamanan digital pun terus berkembang seiring AI semakin mampu menjalankan tugas secara mandiri.
Microsoft Security menyoroti munculnya risiko baru dari AI agents, yaitu sistem AI yang dapat mengakses informasi, menggunakan berbagai aplikasi, hingga mengambil tindakan untuk menyelesaikan tugas tertentu. Ketika diberikan akses yang luas, AI agents dapat melakukan tindakan yang tidak selalu sesuai dengan tujuan atau harapan penggunanya, bahkan tanpa adanya serangan dari pihak luar.
Hal ini menunjukkan bahwa keamanan di era AI bukan hanya tentang melindungi diri dari ancaman eksternal, tetapi juga memastikan teknologi yang kita gunakan tetap bekerja dalam batasan yang tepat.
Karena itu, Microsoft menekankan pentingnya pengawasan berkelanjutan, pengelolaan hak akses, dan kendali manusia dalam penggunaan AI.
Melalui pendekatan keamanan seperti Project Perception, AI dapat membantu memantau aktivitas, mengenali risiko, dan merespons ancaman dengan lebih cepat, sementara manusia tetap berperan dalam mengevaluasi risiko dan menentukan langkah yang tepat.
Prinsip serupa juga relevan dalam kehidupan digital sehari-hari: semakin canggih teknologi yang kita gunakan, semakin penting pula kesadaran untuk memahami, membatasi, dan mengendalikan akses terhadap informasi pribadi.
Kebiasaan digital yang perlu berubah di era AI
Lantas, bagaimana kita dapat melindungi diri di tengah ancaman siber yang semakin sulit dikenali? Berdasarkan tren ancaman dalam MDDR 2026 dan temuan Microsoft Threat Intelligence, berikut lima kebiasaan digital sederhana yang perlu mulai diterapkan dalam kehidupan sehari-hari.
1. Jangan langsung percaya hanya karena terlihat meyakinkan
Pesan yang menggunakan bahasa sopan, mencantumkan nama perusahaan terkenal, atau terlihat berasal dari seseorang yang kita kenal belum tentu dapat dipercaya. Dengan bantuan AI, pelaku kejahatan siber dapat membuat komunikasi palsu yang semakin menyerupai interaksi asli.
Karena itu, biasakan untuk memperhatikan konteks pesan, terutama ketika seseorang tiba-tiba meminta informasi pribadi, mengirimkan tautan, atau mendesak kita untuk segera melakukan sesuatu. Jika menerima permintaan yang tidak biasa, lakukan konfirmasi melalui saluran komunikasi lain yang sudah diketahui keasliannya.
2. Verifikasi tautan dan lampiran sebelum membukanya
Kasus Photo.zip menjadi pengingat bahwa file yang terlihat seperti foto atau dokumen biasa pun dapat menyimpan risiko. Hal yang sama berlaku untuk lampiran email, tautan unduhan, atau file yang dibagikan melalui aplikasi pesan.
Sebelum membuka lampiran yang tidak diharapkan, pastikan asal dan tujuan pengirimannya. Hindari mengunduh file dari sumber yang tidak jelas, terutama jika pesan meminta tindakan mendesak. Untuk informasi reservasi, transaksi, atau layanan digital lainnya, lebih aman mengakses situs atau aplikasi resmi secara langsung daripada mengikuti tautan yang belum terverifikasi.
3. Waspadai QR code dan dokumen digital yang terlihat resmi
Ancaman phishing kini tidak hanya hadir melalui email atau pesan singkat. Pelaku juga dapat menyisipkan tautan berbahaya melalui QR code, dokumen PDF, atau halaman verifikasi palsu yang menyerupai layanan resmi.
MDDR 2026 mencatat lebih dari 145 juta serangan phishing berbasis QR code yang terdeteksi secara global oleh Microsoft Defender for Office 365 selama Juli 2025 hingga Juni 2026. Angka ini menunjukkan bagaimana metode yang terlihat praktis dan familiar juga dapat dimanfaatkan untuk mengelabui pengguna.
Sebelum memindai QR code atau mengikuti instruksi dalam dokumen digital, periksa sumbernya dan pastikan alamat situs yang dituju benar. Jangan memasukkan kata sandi, kode verifikasi, atau informasi pribadi apabila keaslian halaman masih diragukan.
4. Perlakukan identitas digital seperti aset penting
Selama ini, menjaga keamanan digital sering kali identik dengan memasang antivirus atau memperbarui perangkat lunak. Padahal, akun email, media sosial, hingga layanan perbankan digital juga menjadi bagian dari identitas yang perlu dilindungi.
MDDR 2026 menyoroti bahwa identitas digital semakin menjadi pintu masuk serangan siber. Ketika pelaku berhasil memperoleh kredensial atau mengambil alih sebuah akun, akses tersebut dapat disalahgunakan untuk menjangkau informasi maupun layanan lainnya.
Mulailah dengan menggunakan kata sandi yang kuat dan berbeda untuk setiap akun, menghindari penggunaan ulang kata sandi, serta memperhatikan informasi pribadi yang dibagikan secara daring. Perlindungan identitas digital menjadi semakin penting karena satu akun yang terkompromi dapat membuka jalan menuju risiko keamanan lainnya.
5. Jangan hanya mengandalkan password
Mengandalkan kata sandi saja tidak selalu cukup. Salah satu langkah sederhana untuk memperkuat keamanan akun adalah mengaktifkan autentikasi multifaktor (multifactor authentication atau MFA), yang menambahkan tahapan verifikasi ketika seseorang mencoba masuk ke akun kita.
Selain itu, pengguna juga dapat mulai memanfaatkan passkey, yaitu metode masuk yang memungkinkan verifikasi identitas menggunakan fitur keamanan perangkat, seperti sidik jari, pengenalan wajah, atau PIN perangkat, tanpa perlu memasukkan kata sandi seperti biasa.
MDDR 2026 turut menekankan pentingnya penggunaan passkey dan metode MFA yang tahan terhadap phishing untuk mengurangi risiko penyalahgunaan kredensial. Dengan mengaktifkan fitur-fitur ini pada layanan yang mendukungnya, pengguna dapat memberikan perlindungan yang lebih kuat terhadap akun digital mereka.
Itu saja Moms kebiasaan digital yang harus dimulai sekarang ini.
Cek Berita dan Artikel yang lain di Google News